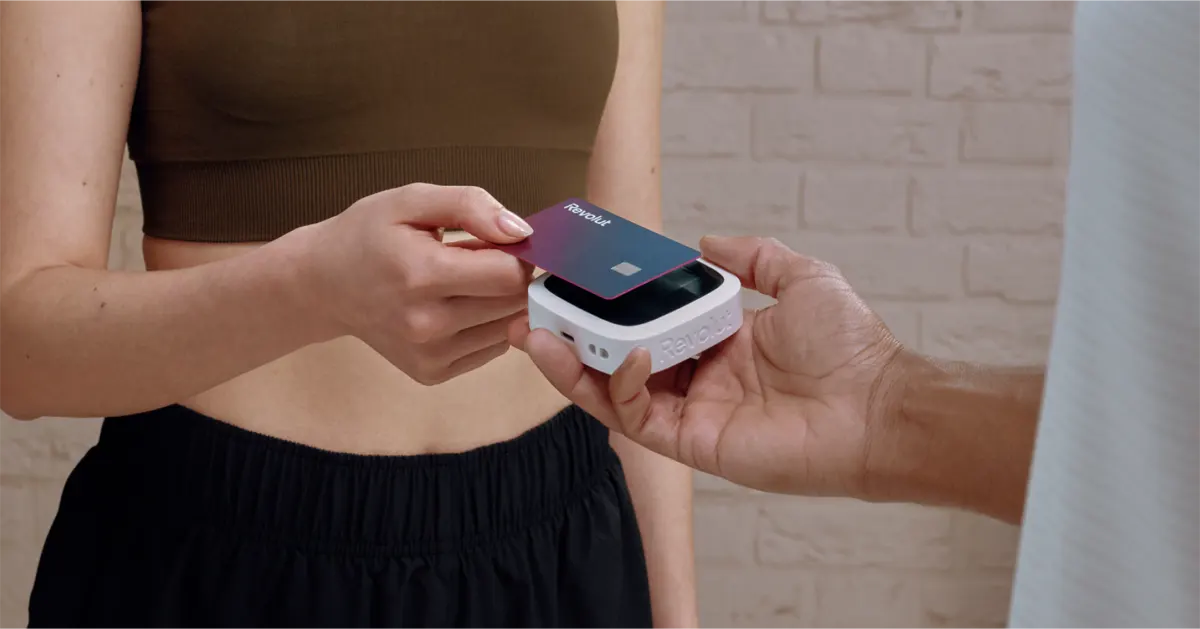
Una de las noticias de la semana ha sido la caída en el servicio de Revolut, neobanco con unos 6,5 millones de clientes en España. Durante varias horas, los usuarios no pudieron ni realizar pagos con tarjeta ni transferencias. El problema se debía a un corte eléctrico en un centro de datos de Google Cloud en Londres. No hubo ciberataque. No hubo extorsión, ni ransomware, ni filtración de datos. Fue la luz.
Sin embargo, el incidente, ocurrido en pleno Mes Europeo de la Ciberseguridad, ha recordado hasta qué punto la actividad de cualquier negocio depende de sistemas que no controla.
“Cualquier empresa que vende, cobra o atiende a sus clientes por internet depende de terceros: su banco, su proveedor de nube, su pasarela de pago. La seguridad absoluta no existe, y por eso hay que pensar qué pasa el día que algo falla, venga de un ataque o de una avería”, explica José Manuel Sánchez Trallero, director de Master Mutua.
La caída de Revolut recuerda que la resiliencia es muy fina
En todo caso, la caída de Revolut, viene a señalar este experto, refleja que la resiliencia ya no se mide solo por la capacidad de repeler ataques, sino por la de seguir operando cuando algo ajeno se rompe. Y esta línea es muy delgada. El riesgo y la dependencia es muy grande y forma parte de la estrategia que deben seguir las organizaciones.
Esta exigencia se mide por diferentes datos que se conocen en la actualidad al respecto. Según el Informe de Ciberpreparación 2026 de Hiscox, publicado en septiembre de 2026, el 38% de las empresas españolas sufrió al menos un ciberataque con éxito en el último año. El 50% cita la interrupción de la actividad entre sus mayores riesgos y el 43%, los incidentes en su cadena de suministro o en proveedores externos. Por otro lado, el Barómetro de Riesgos de Allianz 2026, de enero, sitúa los ciberincidentes como la primera preocupación de las empresas españolas, con el 48% de las respuestas.
Las pymes y la falta de un ciberseguro
Es evidente que las grandes empresas, dotadas con más recursos, están trabajando en esta línea y, además, gran parte de ellas cuentan con una póliza de ciberseguro. La otra cara de la moneda son las pymes, es eslabón más débil. Solo el 25% de ellas dispone de un seguro sobre ciberseguridad, según datos de la consultora Qaracter publicados en marzo de 2026.
En el último año, el 59% de esas pymes sufrió un ciberataque y un 33% de las afectadas recibió una sanción económica. El informe Inside the 2026 SMB Threat Landscape de Kaspersky, de septiembre de 2026 y con datos de 18 países, eleva al 86% las pymes españolas de entre 100 y 499 empleados con algún incidente en los últimos doce meses. El phishing afectó al 27%, siete puntos por encima de la media mundial, y el 20% sufrió ataques a través de su cadena de suministro.
“Una pyme tiene la misma exposición que una gran empresa y muchos menos recursos para recuperarse. Con más de la mitad atacadas en el último año y solo una de cada cuatro asegurada, muchas están asumiendo un riesgo que no han calculado”, añade Sánchez Trallero. La brecha entre exposición y protección es, quizá, el dato más preocupante del conjunto: la mayoría de las empresas pequeñas y medianas opera sin red de seguridad mientras los incidentes se multiplican.
El mercado de los ciberseguros
Dicho todo lo anterior, el mercado de los ciberseguros crece, aunque sigue siendo pequeño en términos relativos. Las primas en España alcanzaron los 190 millones de euros en 2024, un 12% más, según el último Estudio Anual de Aon sobre Ciberseguridad y Gestión del Riesgo Ciber, de julio de 2025. El ransomware concentró el 42% del coste de los siniestros, lo que confirma que la extorsión sigue siendo el modelo de negocio predominante entre los atacantes.
Las aseguradoras, además, piden cada vez más medidas para emitir la póliza o pagar un siniestro, como el doble factor de autenticación o las copias de seguridad verificadas. “Como corredores, revisamos con cada cliente qué cubre la póliza, con qué límites y qué le pide la aseguradora a cambio. Hay pólizas que cubren la pérdida de beneficios tras un ataque, pero no tras un fallo de sistema o de un proveedor, y esa diferencia se descubre el día del siniestro si nadie la ha revisado antes”, concluye el director de Master Mutua.